RADIUS
Watcher puede comprobar usuario y contraseña mediante RADIUS. Lo configura un administrador de Watcher o del dominio. Añada primero a RADIUS las cuentas, incluidos administradores: la verificación externa también se aplica a ellos.
Use nombres y contraseñas ASCII: la implementación descarta los caracteres no ASCII.
En autenticación externa de Configuraciones, introduzca:
radius://radius.example.com:1812/EXAMPLE_SHARED_SECRET
radius.example.com es el servidor, 1812 el puerto y la cadena tras / el secreto compartido entre Watcher y RADIUS. Use valores de su instalación. En la API de configuración es auth.external_auth.
Autenticación externa se utiliza tanto para HTTP como para RADIUS. Para RADIUS, use la dirección radius:// anterior.
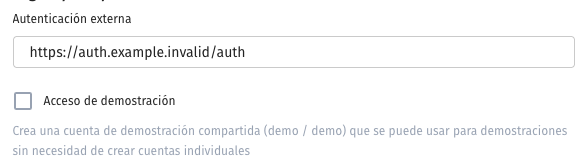
Guarde y pruebe con una cuenta el acceso permitido, rechazo y servidor inaccesible según lo siguiente.
Watcher envía Access-Request con:
- User-Name — inicio de sesión.
- User-Password — contraseña.
Resultados:
- Access-Accept — crea un usuario inexistente o guarda el hash de la contraseña aceptada para uno existente.
- Otra respuesta, incluido Access-Reject — rechaza el acceso y sustituye el hash local existente por un valor inválido.
- Sin respuesta — comprueba la contraseña en la base local.
RADIUS no asigna roles administrativos ni acceso a cámaras. Configure organizaciones y permisos en Watcher. Una cuenta creada en el primer acceso correcto no obtiene vídeo automáticamente. Access-Accept tampoco activa una cuenta deshabilitada en Watcher.
HTTP utiliza otro contrato; consulte el backend externo.